みなさん、こんにちは。ぷらっとホーム事業推進グループの清水です。
最近、国内の大手企業で、社内で利用を禁止していた外部の生成AIサービスに、担当者が個人情報をアップロードしていたことが報じられました。ルールを定めるだけでは防ぎきれない難しさがあることを、あらためて感じさせる出来事でした。
現場でのAI利用について、「全面禁止」にするか、ある程度は現場に任せるか。多くのご担当者様が悩まれるテーマですが、どちらか一方に振り切った運用は、なかなか難しいのではないでしょうか。
今回は、禁止でも放置でもない、ルールや教育と「ログ管理」を組み合わせた“第3の道”についてお話ししたいと思います。
数字で見る「シャドーAI」の現状
まずは、企業を取り巻く現状を公的機関や調査会社のデータから、企業を取り巻く現状を確認してみましょう。
有効な対策を講じている企業は24%
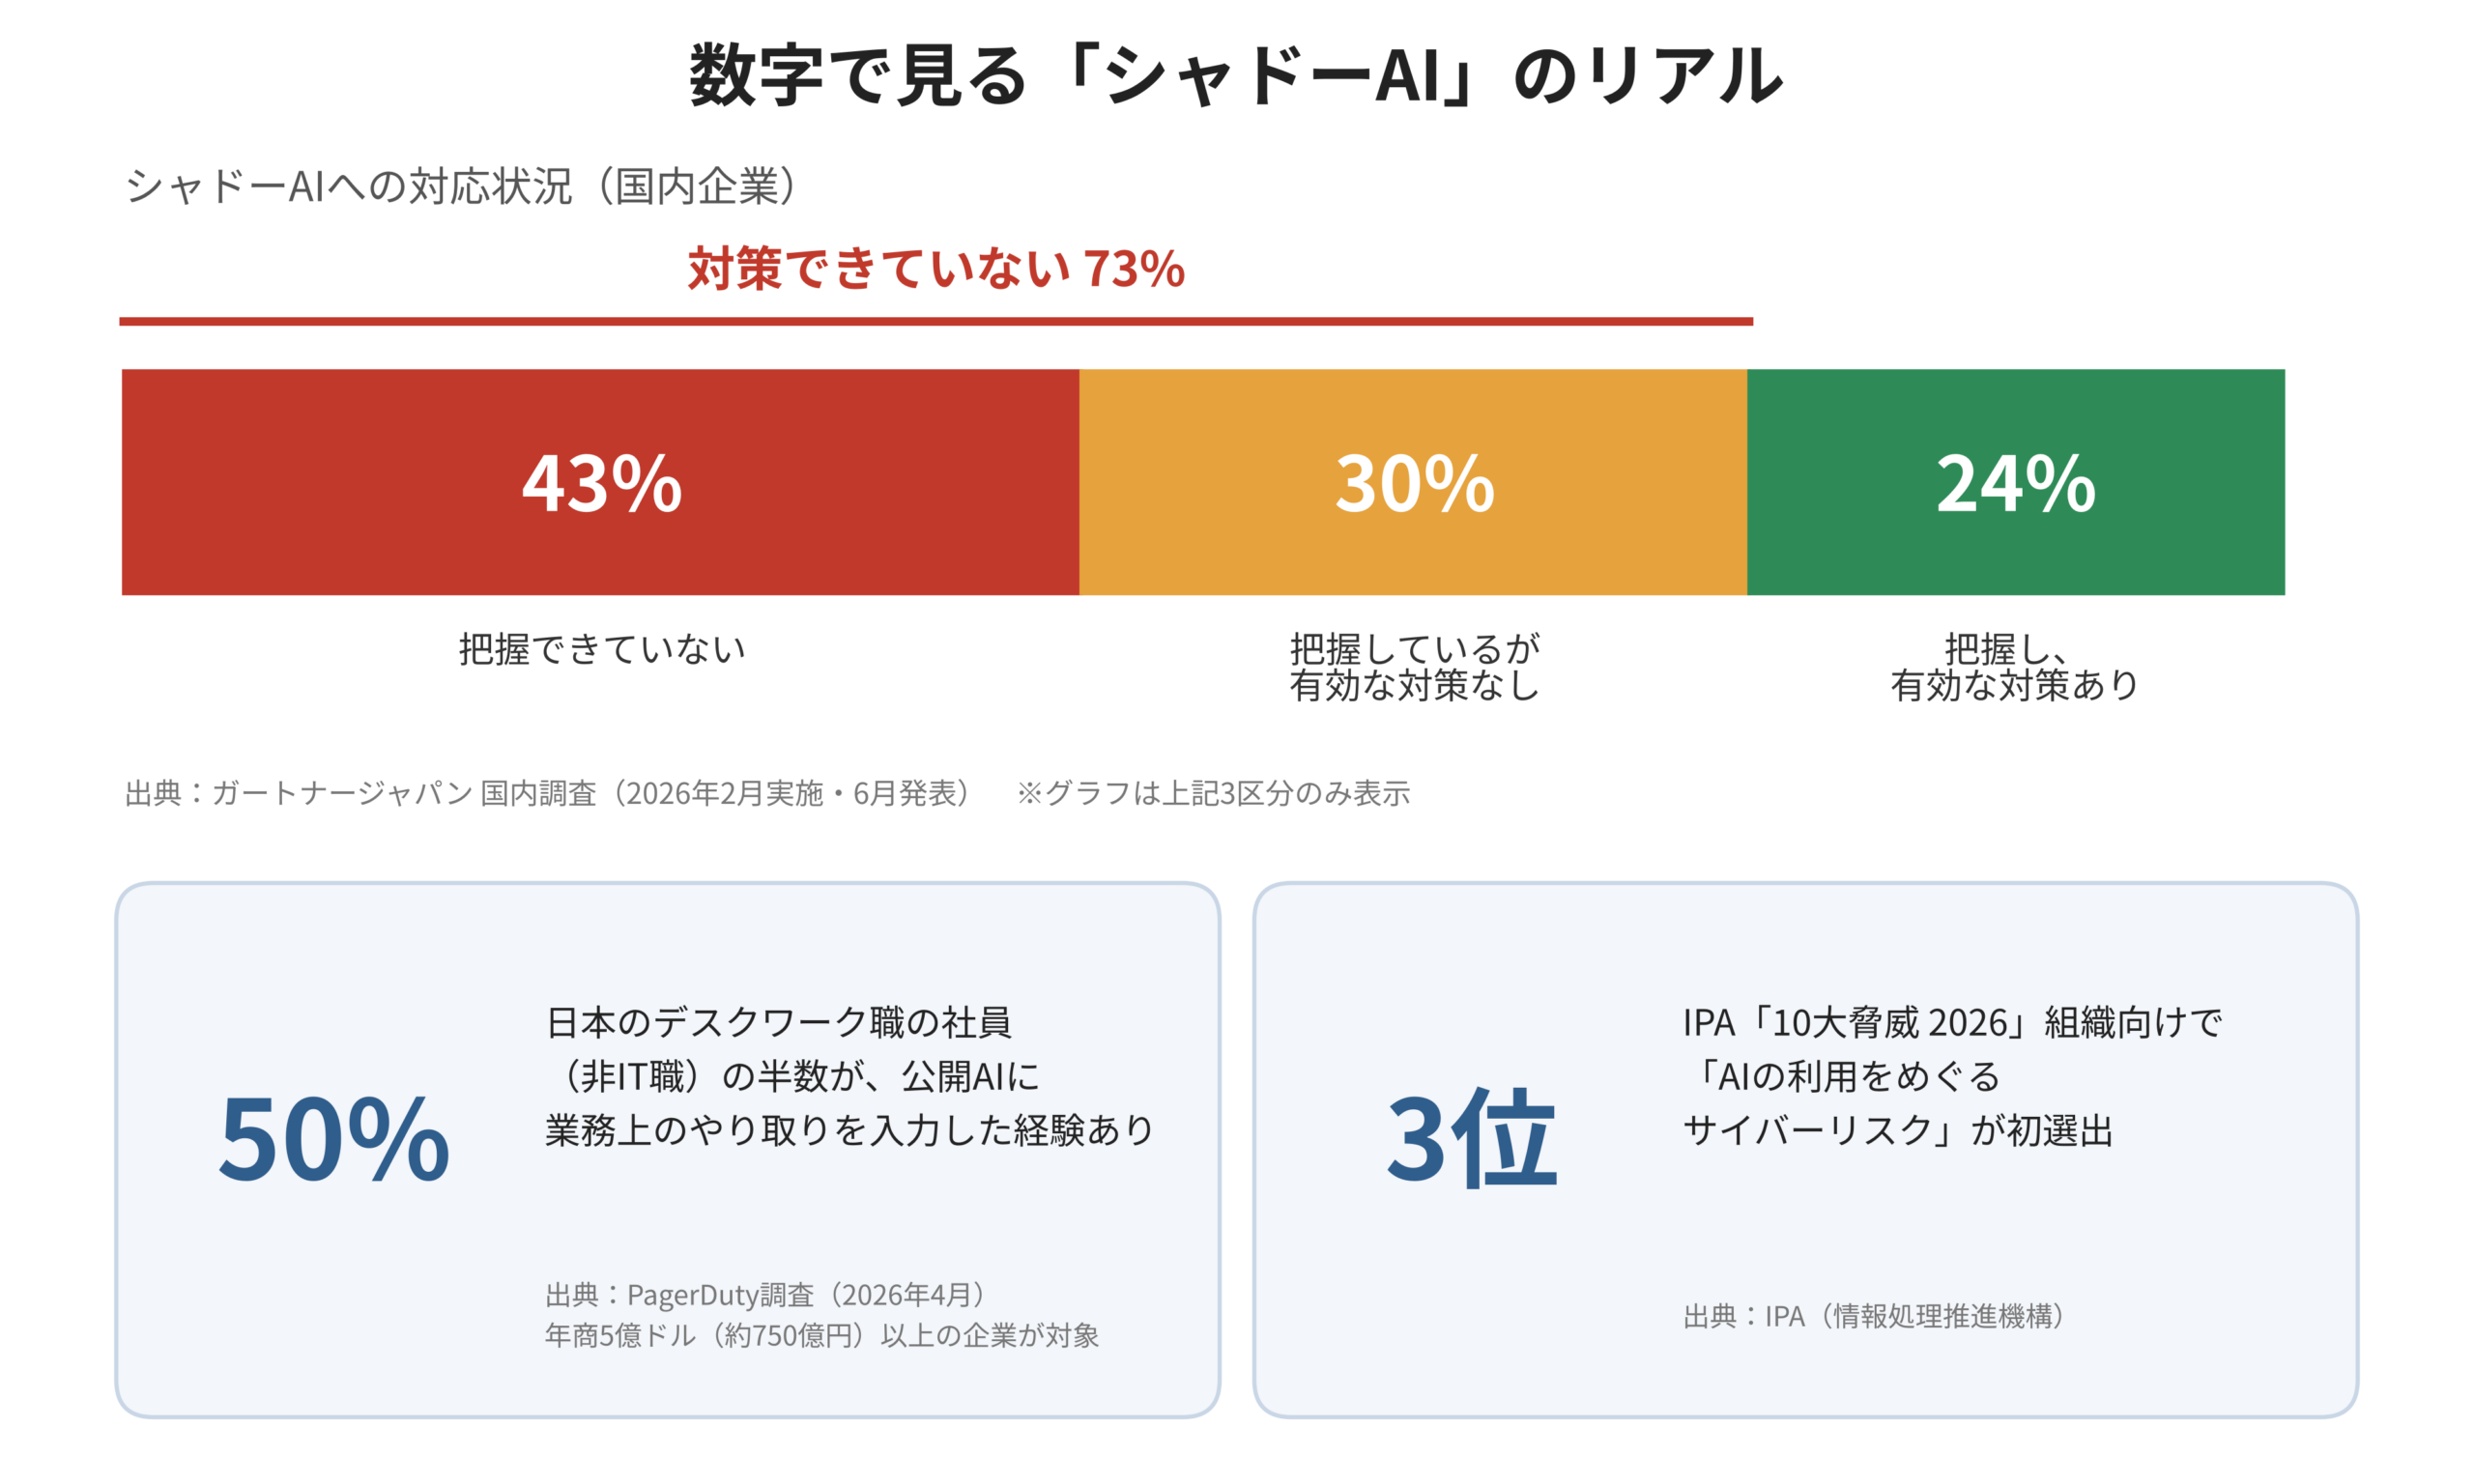
ガートナージャパンの調査(2026年2月国内)によると、シャドーAI(企業が正式に承認していないAIツール・サービスの利用)を把握したうえで、有効な対策を講じている企業は24%でした。
一方、「把握できていない」企業が43%、「把握しているが有効な対策がない」企業が30%で、合わせて73%の企業では対策が十分に進んでいない状況がうかがえます。
日本のデスクワーク職の半数が公開AIサービスへの業務入力を経験
PagerDuty社の調査(2026年4月実施)では、年商5億ドル以上(1ドル=150円換算で約750億円以上)の大企業に勤務する日本のデスクワーク職(非IT職)の50%が、公開AIサービスに業務上のやり取りを入力したことがあると回答しました(調査対象は日・米・英・豪の4か国で、全体では43%)。
IPA「10大脅威 2026」で「AIの利用をめぐるサイバーリスク」が3位に
IPA(情報処理推進機構)が発表した「情報セキュリティ10大脅威 2026(組織編)」では、「AIの利用をめぐるサイバーリスク」が初選出で3位にランクインしました。
1位の「ランサム攻撃による被害」、2位の「サプライチェーンや委託先を狙った攻撃」に続き、組織として備えておきたいテーマの一つとされています。
会社として「全面禁止」を掲げていても、業務の効率化を求める現場では、社内Wi-Fi経由などで個人アカウントのAIサービスが使われることがあります。かといって、何も把握しないまま放置するのも心配が残ります。
解決の鍵は「禁止するより、後から確認できる」こと
そこで大切になるのが、「利用ルールや社員教育を整えたうえで、通信ログ(通信の記録)を残しておく」という考え方です。
「全面禁止」にすると、かえって利用の実態が見えにくくなる場合があります。一方、「放置」のままでは、万が一のときに状況を振り返ることが難しくなります。
もちろん、ログを取るだけで情報漏洩を直接防げるわけではありません。ただ、「万が一のときに後から確認できる状態」にしておくことは、ルールに沿った利用を促す一助になります。
こうした監査証跡(あとから確認に使える記録)を残せる環境があれば、現場の業務に必要なAI利用への制限を、必要最小限にとどめた運用も検討しやすくなります。
ネットワークの通信ログから、利用状況を把握する
社員がどのようなAIサービスにアクセスしているか、おおよその傾向を把握するには、ファイアウォール(セキュリティの壁)やDNS(ドメイン名の変換サーバー)、プロキシ(Webアクセスの中継サーバー)などのログを、Syslog(ログを1か所に集める仕組み)に保存しておくのも一つの方法です。
これらの通信ログを確認することで、「どの社内IPアドレスが」「いつ」「どの生成AIサービスと通信したか」これらの通信ログを確認することで、「どの社内IPアドレスが」「いつ」「どの生成AIサービスと通信したか」といった情報を確認できます。
(※機器の種類や設定によって、確認できる内容は異なります。また、入力したテキストの内容や、個人のスマートフォンがモバイル回線で通信した分は、通常ログには残りません。)
なぜ「DHCPログ」との突き合わせが必要なのか?
ここでポイントになるのが、「IPアドレスから、どの端末だったかを確認する作業」です。
社内のIPアドレスは、DHCP(IPアドレスを自動で割り当てる仕組み)によって、接続のたびや時間帯によって別の端末に割り当てられることがあります。
そのため、IPアドレスだけでは端末を特定しにくい場合があります。
そこで、SyslogとDHCPの割り当て履歴(ログ)を時刻で突き合わせることで、「どの端末がシャドーAIの通信を行っていたか」を確認しやすくなります。(※社内の端末管理台帳と照らし合わせることで、利用した方の確認にもつなげられます)
なお、ルーターなどの機器本体に残るDHCPログは、保存できる件数や世代数に上限があるため、古いものから順に上書きされていく場合があります。
いざというときの調査に備えて、DHCPログもSyslogサーバーに転送し長期保存しておくことをおすすめします。
構築や管理の手間を減らす専用機器(アプライアンス)という選択肢
ログの重要性は理解していても、「ログサーバーの構築や運用に手間をかけられない」という情シス部門の方も、いらっしゃるのではないでしょうか。
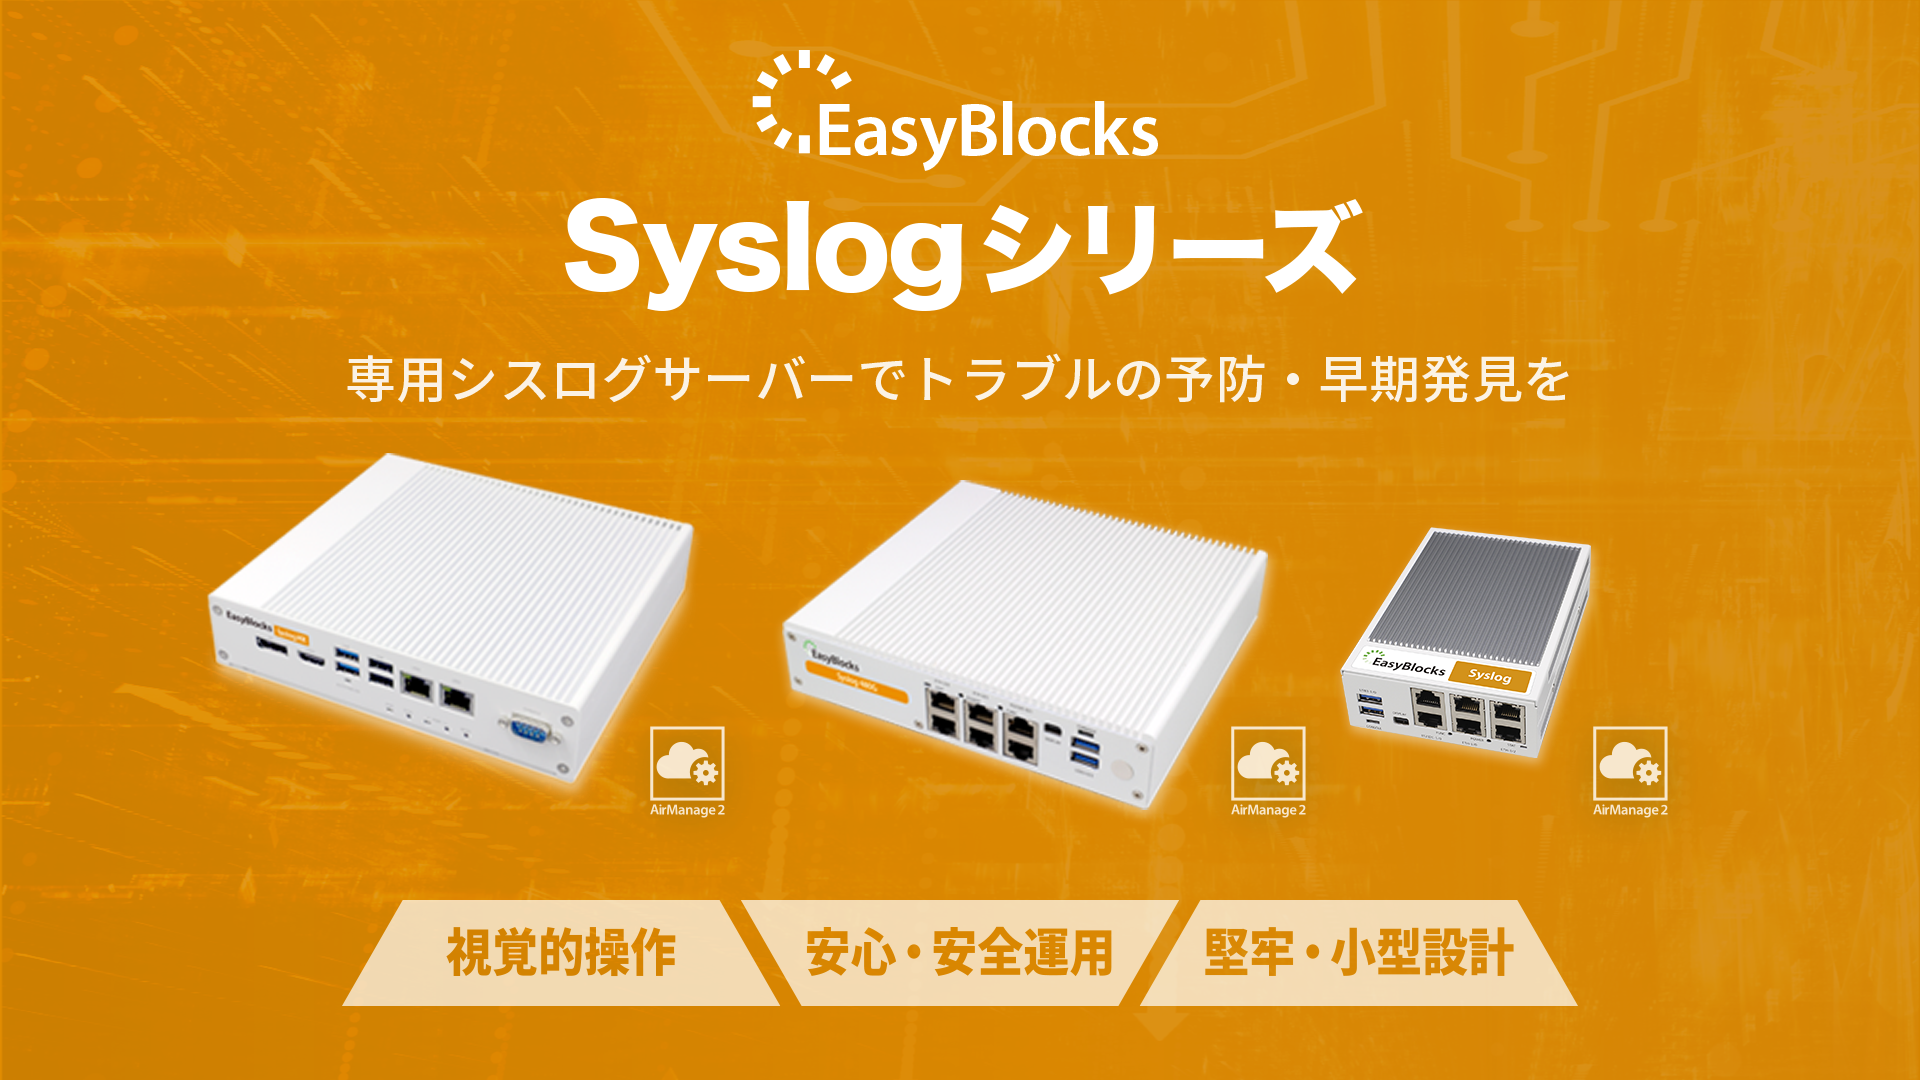
そうした場合の選択肢の一つが、ログ管理専用機器(アプライアンス)の「EasyBlocks Syslogシリーズ」です。
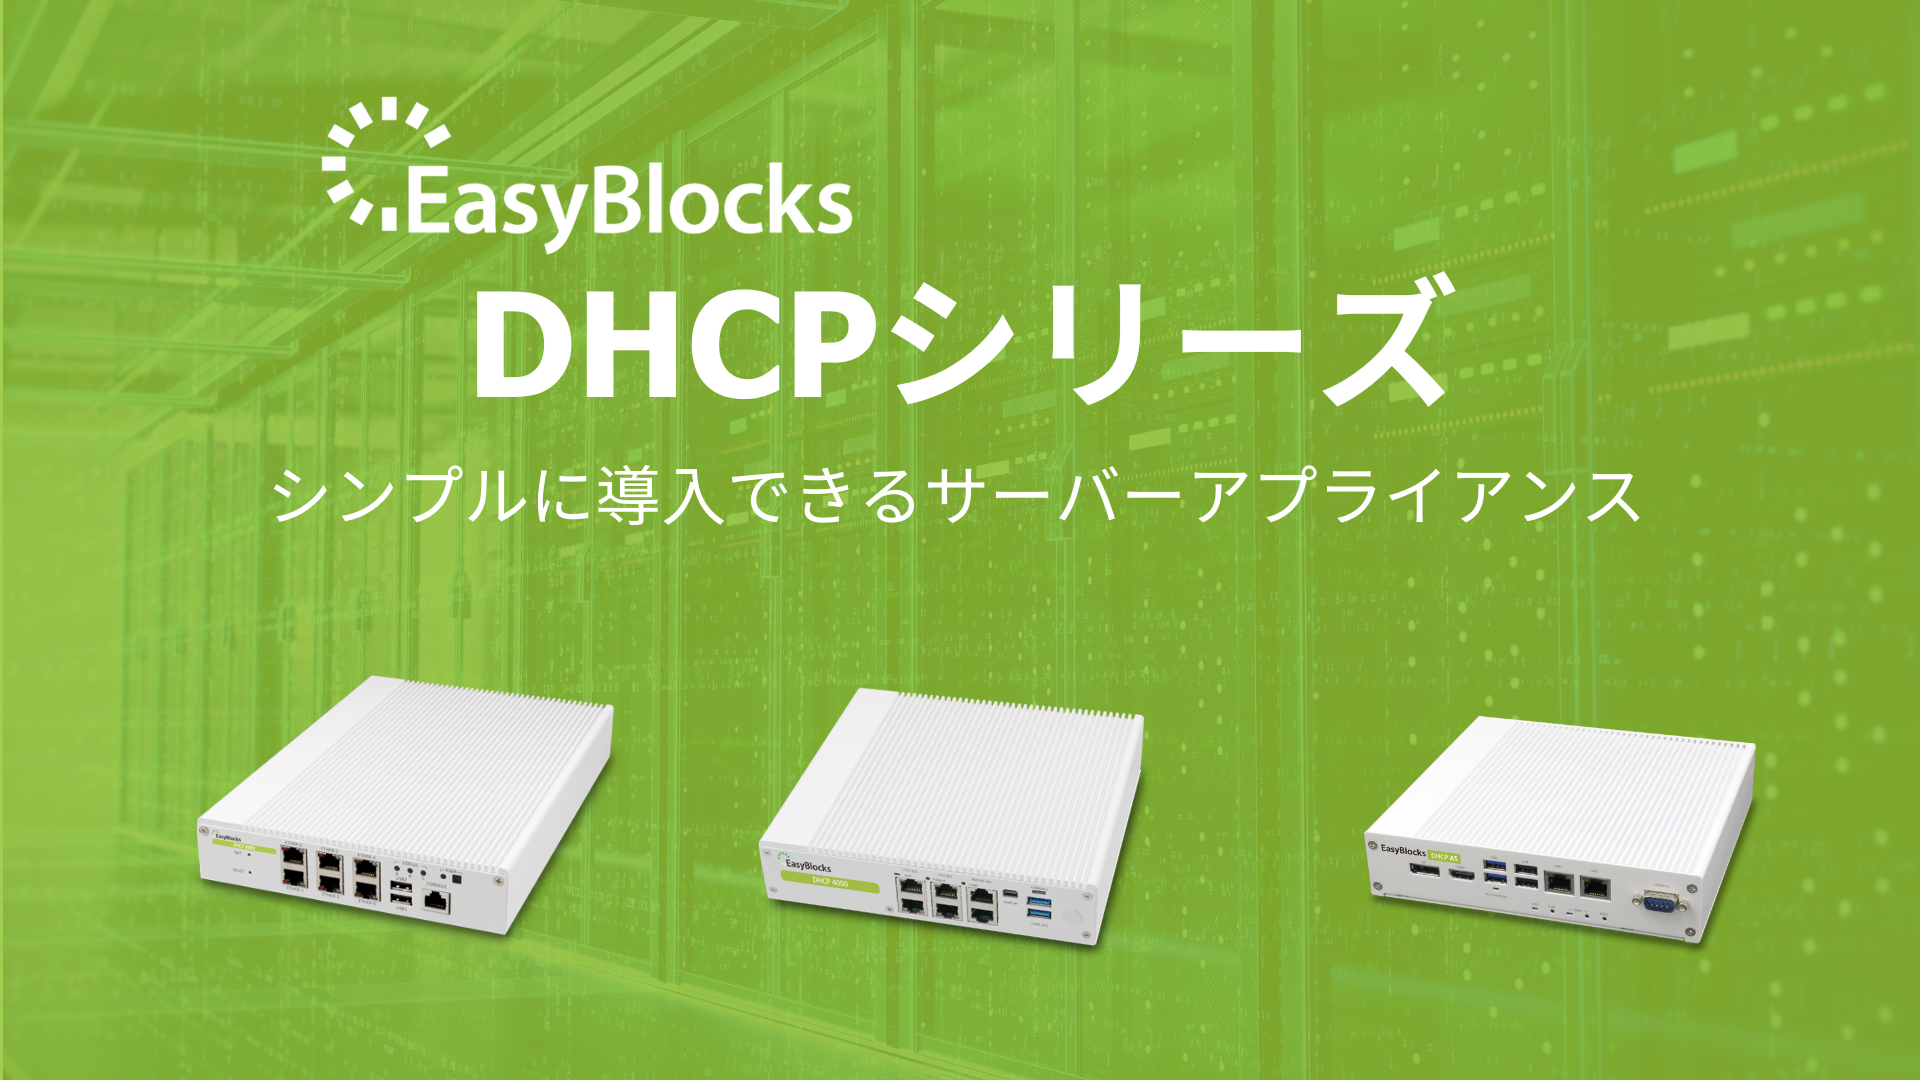
ぷらっとホームでは、SyslogサーバーだけでなくDHCPサーバー(EasyBlocks DHCPシリーズ)もラインアップしています。両方のログを同じSyslogサーバーに集めて、時刻で突き合わせることができます。
▼ 今回ご紹介した製品はコチラ ▼
まとめ:まずは「ログを残すこと」から
生成AI時代のセキュリティでは、利用を制限するだけでなく、明確なルールを定めたうえで、万が一のときに状況を振り返って確認できる「ログ管理の仕組み」を整えておくことも大切です。
まずは自社のネットワークで「どんな通信が発生しているか、あとから確認できる状態にすること」から始めてみませんか。
「DHCPログとSyslogをどう集めて管理すべきか」「自社のネットワーク構成に合ったログ収集方法を知りたい」など、気になる点がございましたら、いつでもお気軽にご相談ください!
DHCPログ・Syslogの収集・管理をご検討中ですか?
自社に合ったログ収集方法を相談する →